
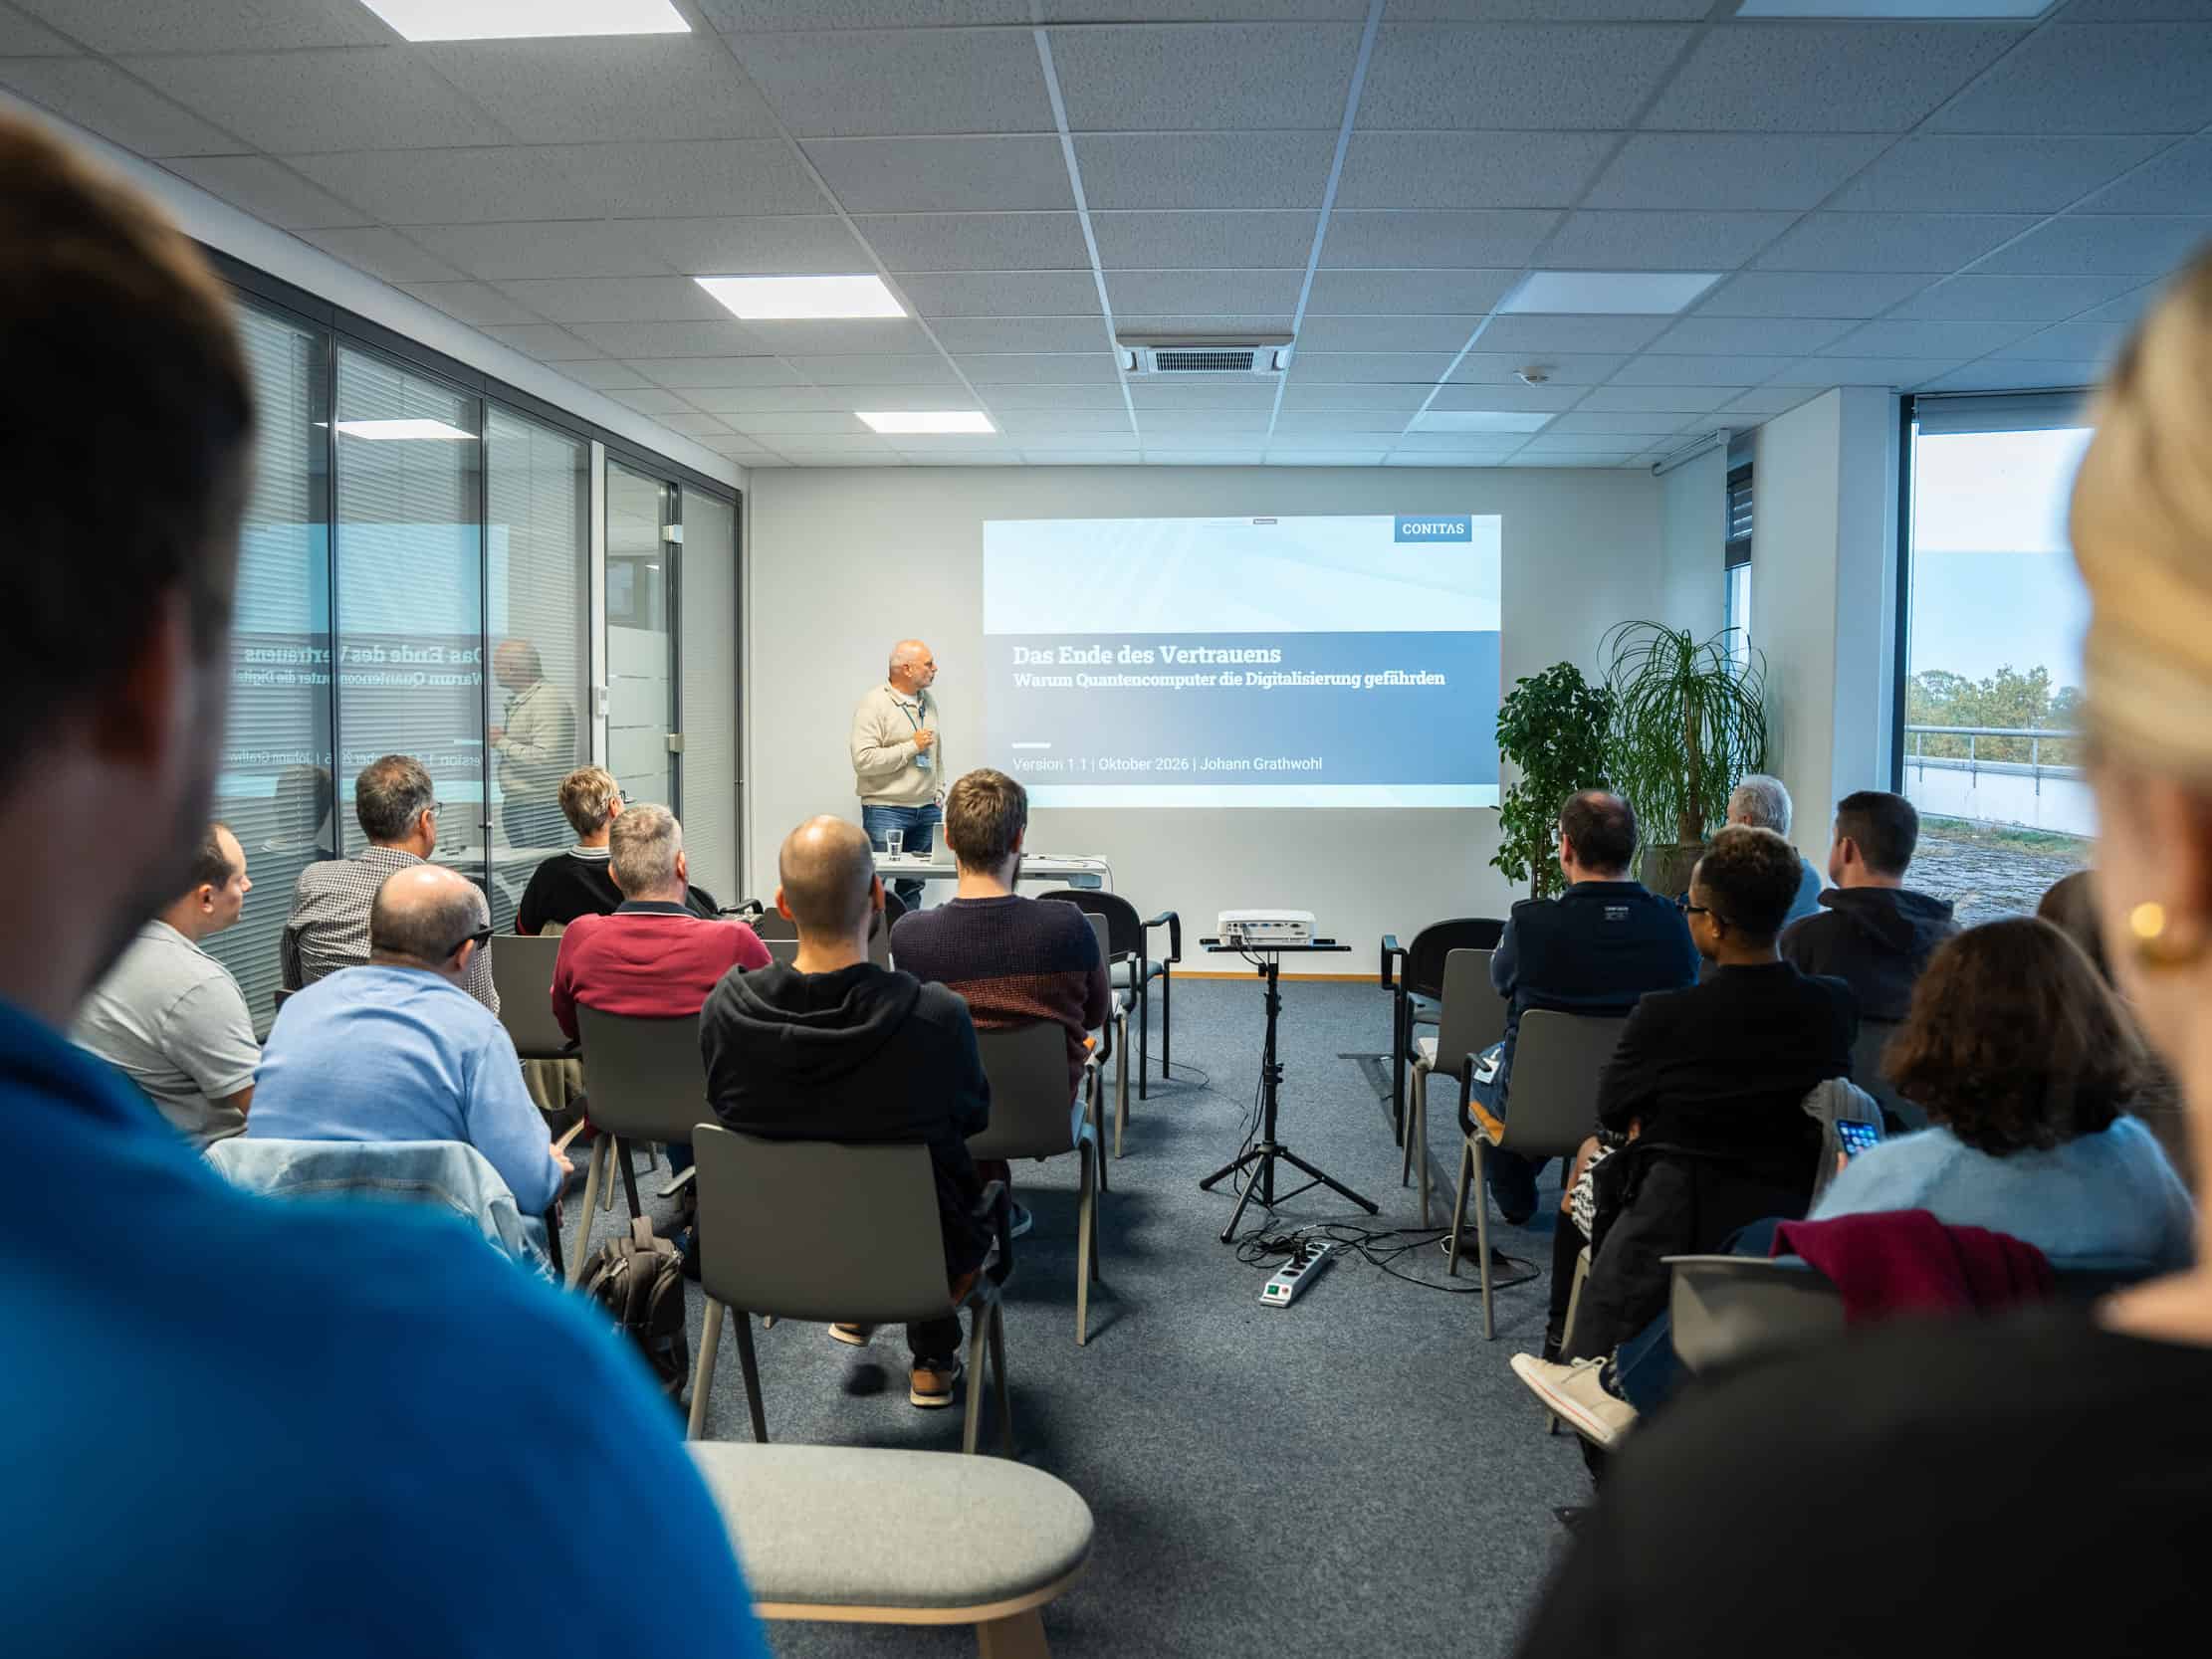
CONITAS Meetup: Warum Quantencomputer die Digitalisierung gefährden
Erfahrungsaustausch und Wissenstransfer im Alltag werden bei der CONITAS großgeschrieben. Deshalb finden regelmäßig interne Meetups statt, bei denen Kolleg*innen voneinander lernen können: aus Projekten, aus Fachthemen und aus technologischen Entwicklungen, die unsere digitale Zukunft prägen. Beim Meetup am 20. Oktober 2026 stand die Sicherheit unserer digitalen Kommunikation im Mittelpunkt.
Über 30 Teilnehmende erhielten vor Ort im Karlsruher Office oder per Onlineübertragung ins Mainzer Büro spannende Einblicke in das Thema Risiken von Quantencomputern. Referent Johann Grathwohl, CISO der CONITAS, beleuchtete die Frage, welche Auswirkungen Quantencomputer auf unsere heutige IT-Sicherheit haben und warum sich Unternehmen bereits jetzt mit neuen Verschlüsselungsverfahren beschäftigen sollten.
Quantencomputer: Eine neue Herausforderung für die IT-Sicherheit
Zu Beginn des Vortrags ging es um die Frage, was Quantencomputer von klassischen Computern unterscheidet. Während herkömmliche Rechner mit Bits arbeiten, die entweder den Wert 0 oder 1 annehmen, nutzen Quantencomputer sogenannte Qubits. Diese können durch quantenmechanische Eigenschaften wie Superposition und Verschränkung bestimmte Berechnungen auf eine völlig andere Weise ermöglichen.
Das bedeutet allerdings nicht, dass Quantencomputer grundsätzlich schneller sind als klassische Rechner. Bei bestimmten mathematischen Problemen können sie jedoch erhebliche Vorteile bieten. Und genau das stellt die heutige Kryptografie vor große Herausforderungen.
Referent Johann Grathwohl erläuterte dazu zwei wichtige Algorithmen: den Grover- und den Shor-Algorithmus. Während Grover die Sicherheit symmetrischer Verschlüsselungsverfahren durch eine beschleunigte Suche beeinflussen kann, stellt Shor eine deutlich größere Bedrohung dar. Mit ihm könnten verbreitete asymmetrische Verschlüsselungs- und Signaturverfahren wie RSA und ECC durch ausreichend leistungsfähige Quantencomputer gebrochen werden.
Die möglichen Folgen betreffen viele Bereiche unseres digitalen Alltags: vom Online-Banking über Bürgerportale bis hin zu digitalen Signaturen, sicheren Software-Updates und elektronischen Identitäten. Verfahren, auf die wir uns heute verlassen, könnten künftig ihre Sicherheit verlieren.
Post-Quanten-Kryptografie: Wie lässt sich digitale Sicherheit erhalten?
Ein Schwerpunkt des Meetups war die sogenannte Post-Quanten-Kryptografie (PQC). Dahinter stehen neue kryptografische Verfahren, die auch Angriffen durch leistungsfähige Quantencomputer standhalten sollen.
Die Entwicklung solcher Verfahren läuft bereits seit vielen Jahren. Das US-amerikanische National Institute of Standards and Technology (NIST) treibt seit 2016 deren Standardisierung voran und veröffentlichte 2024 erste entsprechende Standards.
Doch auch die neuen Verfahren bringen Herausforderungen mit sich. Zum einen sind ihre mathematischen Sicherheitsannahmen noch nicht so lange erprobt wie die etablierter Verfahren. Zum anderen können bei der technischen Umsetzung neue Schwachstellen entstehen, beispielsweise durch Programmierfehler oder sogenannte Seitenkanalangriffe.
Als möglicher Übergang wurde deshalb die hybride Kryptografie vorgestellt. Dabei werden klassische und post-quantensichere Verfahren miteinander kombiniert. So soll die Sicherheit auch dann erhalten bleiben, wenn sich eines der eingesetzten Verfahren als angreifbar erweist.
Warum Unternehmen schon heute handeln sollten
Besonders deutlich wurde die Dringlichkeit beim Thema „Harvest now, decrypt later“. Dahinter steckt ein einfaches Prinzip: Angreifer können bereits heute verschlüsselte Daten abfangen und speichern, um sie zu einem späteren Zeitpunkt mithilfe leistungsfähiger Quantencomputer zu entschlüsseln.
Gerade bei sensiblen Informationen, die über viele Jahre vertraulich bleiben müssen, entsteht dadurch schon heute ein Risiko. Dazu zählen beispielsweise Geschäftsgeheimnisse, vertrauliche Verwaltungsdaten oder andere langfristig schützenswerte Informationen.
Der Vortrag zeigte außerdem, dass die Umstellung auf Post-Quanten-Kryptografie weit mehr bedeutet als den Austausch einzelner Algorithmen. Neue Verfahren benötigen teilweise größere Schlüssel und Zertifikate, stellen andere Anforderungen an die Rechenleistung und müssen in bestehende Systeme integriert werden. Besonders bei Geräten mit begrenzten Hardware-Ressourcen kann das aufwendig sein.
Auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) beschäftigt sich intensiv mit dem Thema und nennt konkrete zeitliche Orientierungspunkte für die Umstellung. Je nach Schutzbedarf und eingesetztem Verfahren spielen dabei insbesondere die Jahre 2030, 2031 und 2035 eine wichtige Rolle.
Für Unternehmen bedeutet das vor allem: Bestehende Verschlüsselungsverfahren frühzeitig erfassen, mögliche Risiken bewerten und die schrittweise Umstellung auf quantensichere Lösungen vorbereiten.
Die Zukunft der Verschlüsselung beginnt heute
Auch wenn Quantencomputer derzeit noch nicht leistungsfähig genug sind, um gängige kryptografische Verfahren wie RSA-2048 praktisch zu brechen, schreitet die Entwicklung kontinuierlich voran. Wann entsprechende Systeme verfügbar sein werden, lässt sich nicht zuverlässig vorhersagen.
Das Meetup machte deshalb vor allem eines deutlich: Wer die Sicherheit digitaler Systeme langfristig gewährleisten möchte, sollte sich frühzeitig mit Post-Quanten-Kryptografie auseinandersetzen. Denn die Umstellung benötigt Zeit, und digitale Sicherheit lässt sich nicht erst dann neu aufbauen, wenn bestehende Verfahren bereits angreifbar geworden sind.
Mit seinem Vortrag gab Johann Grathwohl den teilnehmenden Kolleg*innen einen verständlichen Einblick in ein komplexes Zukunftsthema und zeigte, welche Bedeutung Quantencomputer für die Digitalisierung und die IT-Sicherheit haben werden. Das Meetup verdeutlichte damit einmal mehr, wie wichtig es ist, technologische Entwicklungen frühzeitig aufzugreifen und Wissen innerhalb der CONITAS zu teilen.
Bild: Philipp Jordan